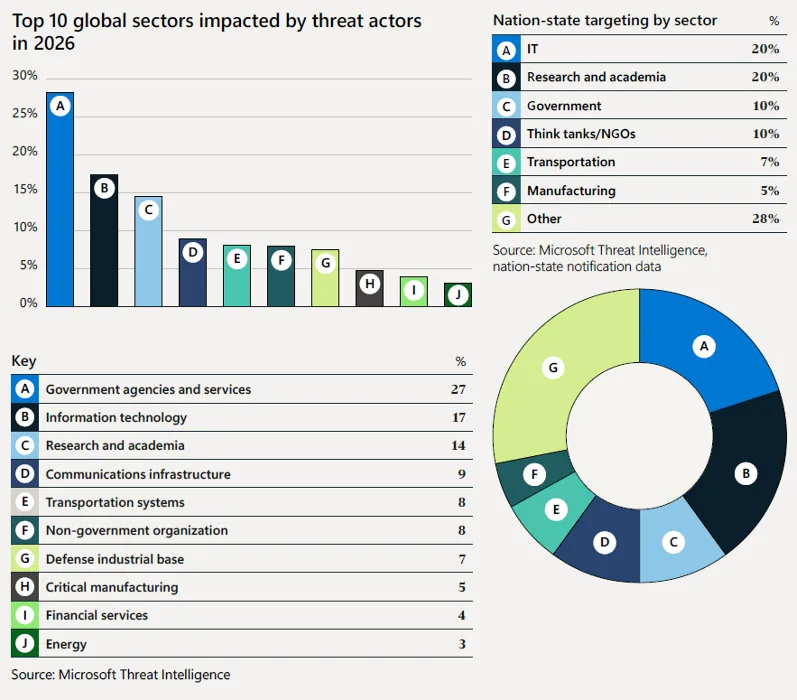
2026 年上半年, 根據《Microsoft 數位防禦報告》(Microsoft Digital Defense Report ),以全球來看,2026 年政府機關與公共服務在所有產業與領域中受到資安威脅的影響最為 2025 年的 17% 升高至 27% 。此外,政府機關也是國家/地區級(nation- )行動最常鎖定的對象。
潛伏時間(Dwell time ,攻擊者取得存取權到防禦方發現並阻止攻擊之間的時間) 2026 年由網路釣魚(Phishing ) 23% ,與 2025 年的 7% 相比有所升高,顯示盜用身分仍是攻擊者進一步擴大行動的切入點。
▲2026 年全球受威脅行為者影響最鉅的十大產業與領域,以政府機關與公共服務居首
綜合上述趨勢,對各國政府而言所代表的涵義十分明確。AI 時代的資安已不再僅限於防止個別入侵事件,
今年《Microsoft 數位防禦報告》彙整並分析 2025 年 7 月至 2026 年 6 月間觀察到的網路威脅趨勢,其中針對台灣的數據包括:
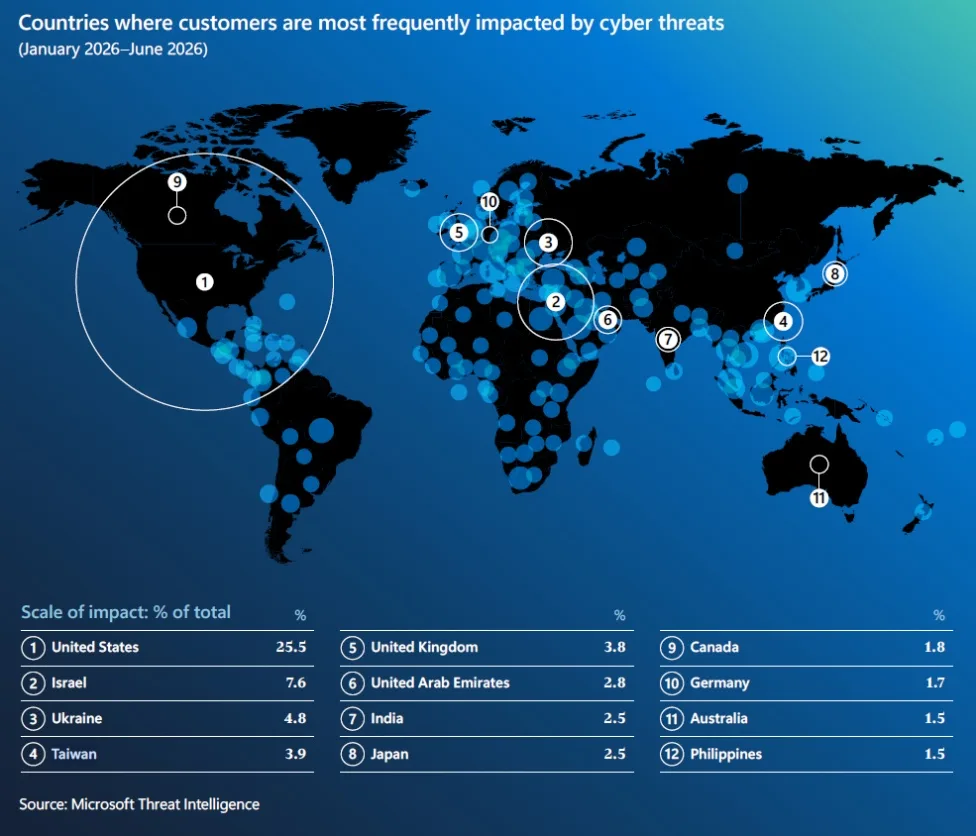
2026 年上半年,台灣在受資安威脅影響最頻繁的國家與地區中,在亞太地區國家/地區級活動的樣本中,微軟觀測到 193 個與台灣有關的事件。
▲台灣在全球遭受網路威脅最頻繁的國家中排名第四
為強化韌性,政府應聚焦五大優先事項:
1. 為變化更快速的威脅環境做好準備
AI 正在壓縮資安的應變時間。攻擊者的行動越來越快, 24 小時。同時,公開揭露的軟體漏洞數量(通常以 CVE 編號識別及追蹤)預計將於 2026 年創下紀錄,達到 72,000 筆。
為了因應未來挑戰並做好準備,政府應培養快速蒐集與評估資訊、
2. 將安全融入 AI 生態系
AI 正逐漸成為政府、企業與民眾日常生活中仰賴的重要基礎設施。 AI 導入公共服務並推動其在社會各領域的廣泛應用,政府應將 AI 安全視為韌性的挑戰,而非單純技術問題。
AI 系統依賴相互連結的基礎設施、資料、模型、應用程式、secure- )原則、強化測試與評估、 AI 風險,提升 AI 生態系的安全。
其目標並非建立一套獨立的 AI 安全策略,而是將 AI 安全整合至保護關鍵基礎設施與建立國家韌性的整體布局。
3. 預先規劃資安事件擴散的應變機制
政府在面臨入侵事件時,通常無法立即判斷應歸屬於犯罪行為、social engineering )與正常的 IT 管理工具等。
微軟發現,涉及有效帳戶的入侵事件中,有 52.2% 最終進一步導致其它憑證遭竊取,
因此,政府評估資安事件時不僅需關注事件如何開始,
4. 推動即時且雙向的公私部門資訊共享
在單一組織的盜用帳號事件可能是更大規模攻擊活動的預警,
資訊共享必須即時、可信任且雙向進行,
政策制定者可透過善意資訊共享、共同匿名化標準,
5. 確保關鍵服務在遭遇突發事件時仍持續運作
為政府提供公共服務的組織正日益成為網路攻擊的目標,
僅依賴規劃文件仍嫌不足,政府應定期進行桌上演練(tablet ),邀集政策制定者、營運決策者、執法機關、肯亞 ARC (Advancing Regional Cybersecurity )計畫等實務經驗,
政府領導者也應清楚掌握哪些服務最為關鍵,
隨著網路事件開始橫跨組織與國家,韌性不僅取決於技術準備程度, AI 驅動且網路威脅互連日益深化的時代,
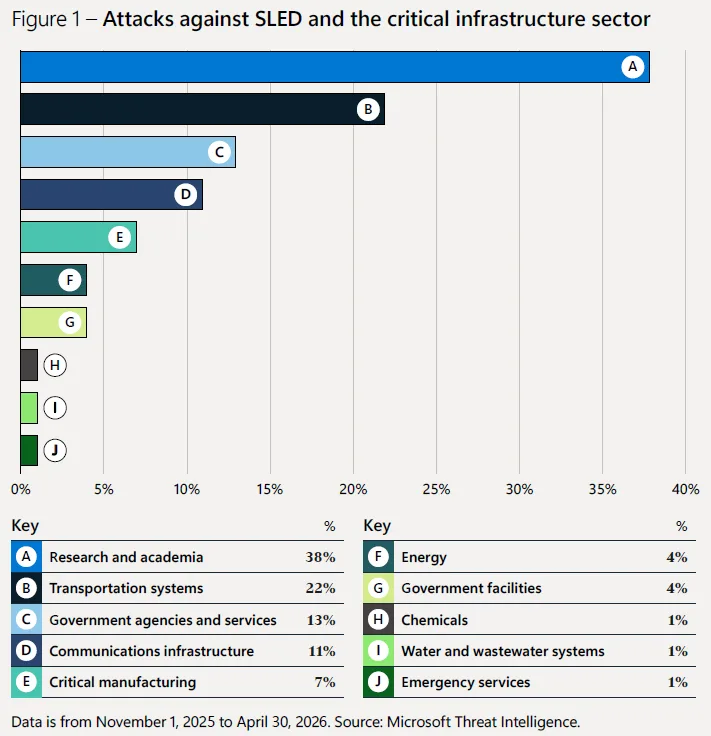
▲針對政府、教育機構及關鍵基礎建設的攻擊
看QNAP活動文拿好禮 |看TP-LINK WirFroce現場直擊拿好禮 |ioioTIMES 中秋大放送 留言得好禮 我們有LINE TODAY 頻道了,快來追踪我們吧!!--最新科技新聞 盡在你手
Continue Reading